Le cadre commence avec la relation.
Identité, connaissance client et lettre de mission ouvrent un dossier documenté dès le premier échange.
Les obligations restent exigeantes. Centaure les replace au bon moment, dans le bon dossier, avec une trace claire de chaque validation.
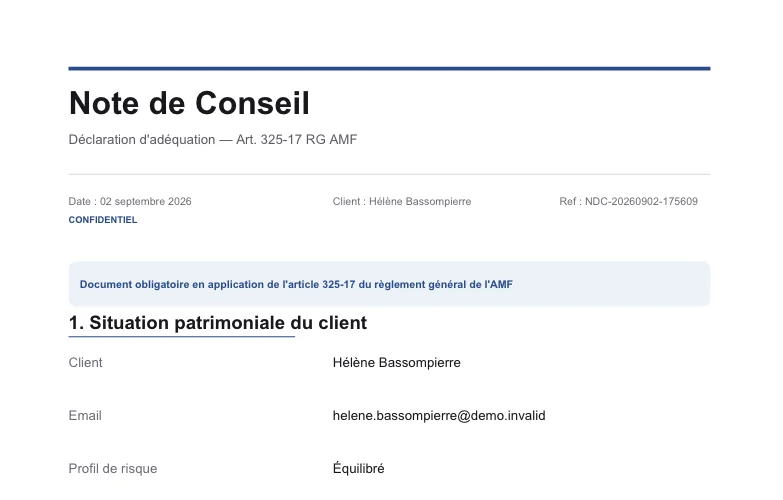
Document réellement produit par l’application, sur le cabinet de démonstration.
Explorez les moments où le cadre réglementaire rejoint concrètement le travail du conseiller.
Identité, connaissance client et lettre de mission ouvrent un dossier documenté dès le premier échange.
Objectifs, expérience et tolérance au risque sont accessibles dans le dossier et suivis dans le temps.
La déclaration d’adéquation restitue le contexte, la recommandation et la validation dans une même pièce.
Les revues, contrôles et mises à jour restent visibles avant qu’ils ne deviennent urgents.
Pour chaque texte, ce que le produit outille réellement — et ce qui reste de la responsabilité du conseiller.
La directive sur les marchés d'instruments financiers oblige les CGP-CIF à évaluer l'adéquation des produits recommandés au profil client et à en garder la trace.
La DDA encadre la distribution de produits d'assurance. Elle impose le recueil formalisé des besoins, la remise documentaire et la traçabilité des conseils.
La LSF impose aux professionnels financiers des exigences d'organisation interne, de prévention des conflits d'intérêts et de transparence sur la rémunération.
La lutte contre le blanchiment et le financement du terrorisme impose aux CGP des obligations de vigilance à l'entrée en relation et de déclaration de soupçon auprès de TRACFIN.
Le RGPD impose aux CGP qui traitent des données personnelles de leurs clients une base légale, une durée de conservation limitée et des droits d'accès/suppression.
Centaure est un outil d’aide à la gestion et à la conformité. La responsabilité réglementaire reste celle du conseiller.
Archivage, localisation des données, conflits d’intérêts, RC Pro : les réponses que demandent les contrôles.
Centaure est un outil d'aide à la gestion et à la conformité. La responsabilité réglementaire reste celle du CGP. Les fonctionnalités de profilage, documentation et archivage sont conçues pour satisfaire les exigences de contrôle AMF et ACPR.
Par défaut, Centaure conserve tous les documents réglementaires (fiches client, rapports, lettres de mission) pendant 10 ans, conformément aux délais de prescription applicables. La durée est paramétrable par cabinet.
Oui, dans des cas limités et déclarés. La base de données et les documents sont hébergés en Irlande (AWS eu-west-1). Certains sous-traitants sont établis hors de l'Union européenne, au premier rang desquels Anthropic (États-Unis), qui exécute les fonctions d'IA. Ces transferts sont encadrés par des clauses contractuelles types, et chaque sous-traitant est nommé dans la politique de confidentialité.
Centaure dispose d'un module dédié de déclaration des conflits d'intérêts intégré à la lettre de mission. Chaque conflit identifié est tracé dans un audit log horodaté, conformément à la LSF et aux recommandations CNCGP/CNCEF.
Oui. Le numéro de police RC Pro, l'assureur et la date d'expiration sont enregistrés au profil cabinet. Une alerte automatique est déclenchée 60 jours avant expiration. La référence RC Pro apparaît automatiquement dans la lettre de mission et l'archivage.
Oui. Depuis ses réglages, chaque client peut exporter ses données (fichier JSON) et supprimer son compte, sous réserve des obligations de conservation légales. À la fin du contrat, le cabinet récupère l'intégralité de ses données dans une archive ZIP avant leur effacement. Un DPA est disponible sur demande.
L'infrastructure d'hébergement (AWS, Supabase) est certifiée SOC 2 Type II et ISO 27001. Côté applicatif, le cloisonnement entre cabinets est vérifié par des tests automatisés sur les règles d'accès de la base. Aucun audit applicatif indépendant n'a encore été conduit.
Oui. Tous les plans incluent une bibliothèque de guides et de vidéos d'onboarding couvrant la conformité (DDA, MIFID II, archivage), disponible 24/7. Le plan Réseau ajoute une session de formation personnalisée et un Customer Success Manager dédié.
Découvrez le parcours réglementaire de Centaure avec vos propres pratiques.